备份与恢复的核心区别
在VPN会话管理中,备份与恢复是两个方向相反但逻辑紧密相关的操作。备份的核心在于“保全现状”,它是在系统运行正常或即将变更时,将当前的配置状态、密钥参数或路由策略以静态文件形式保存下来。其目的是为未来提供一个可回滚的基准点。恢复则是“重建状态”,它通过加载之前保存的配置快照,使系统从故障或不一致状态回到特定的历史时刻。两者的关键区别在于:备份是主动的预防性动作,通常不改变当前网络流量;而恢复是被动的修正性动作,往往涉及配置重载,可能对正在进行的连接产生短暂中断。
场景一:变更前的配置基线
假设网络管理员计划升级VPN网关的固件版本,或修改访问控制列表(ACL)。在此类高风险变更前,大熊首要步骤是执行配置备份。这里的适用对象通常是支持CLI或管理界面的企业级防火墙或VPN设备。操作时,应备份完整的配置文件,包括接口设置、路由表项及VPN隧道参数。备份完成后,建议进行语法校验,确保文件完整且无损坏。这一步的价值在于,若升级失败或新策略导致业务中断,管理员可以立即通过恢复功能回退到变更前状态,将业务影响时间控制在分钟级别。此过程强调“低影响”,备份本身只读取文件,不触碰网络数据平面。
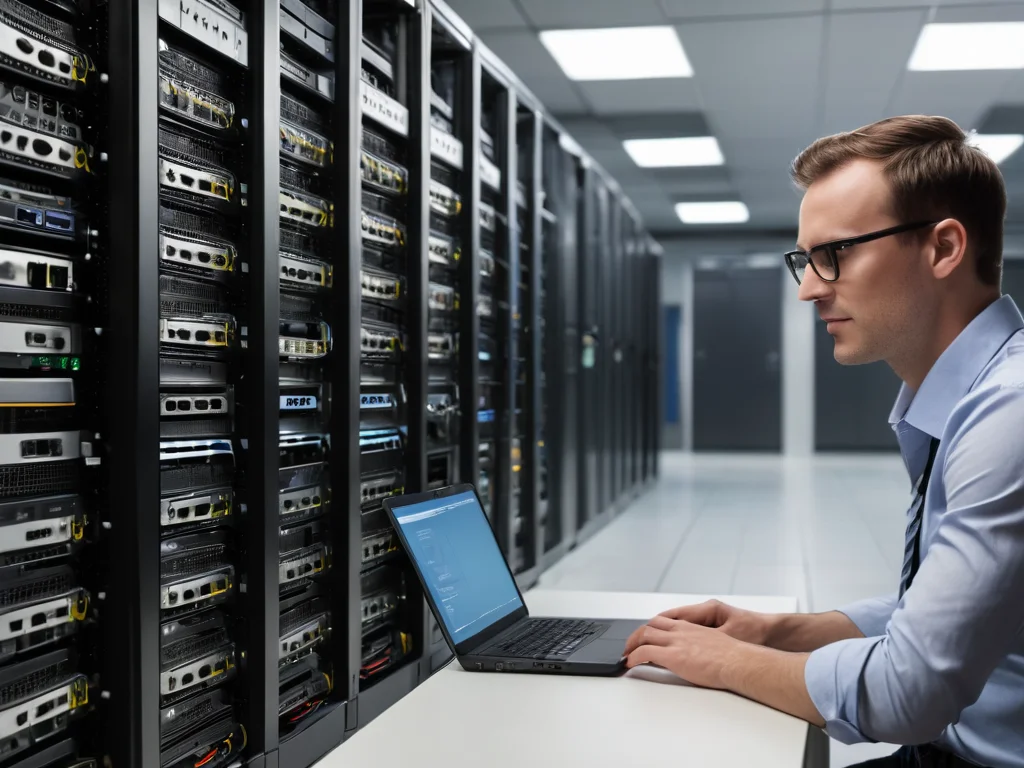
管理员在机房进行网络配置备份,确保系统在变更前得到妥善保护
场景二:故障后的紧急恢复
当VPN网关因硬件故障或配置错误导致隧道无法建立时,场景转变为恢复操作。此时,管理员需先定位故障根源,确认是配置丢失、证书过期还是链路中断。如果是配置被误删或损坏,则需从最近的备份文件中恢复配置。操作前必须确认备份文件的时间戳,确保其包含故障前的有效参数。恢复操作通常涉及重启服务或重载配置,这会切断现有的所有VPN会话。因此,在双活部署环境中,应先在备用节点执行恢复测试,验证配置的有效性后,再切换主节点,以维持服务连续性。若缺乏自动切换机制,需提前规划好维护窗口,并通知终端用户可能的连接波动。
操作注意事项与验证
无论备份还是恢复,关键在于“可验证性”。不要仅依赖文件生成成功这一信号,应在非生产环境或隔离网段中,先执行恢复演练。通过查看日志,确认配置项(如IKE/IPSec参数、预共享密钥指纹)是否真正加载到内存中。对于基于证书认证的部署,还需检查证书链的完整性和有效期,大熊加速器避免恢复旧配置后引入过期证书。此外,备份策略应遵循“多次留底”原则,保留最近三次、每周一次及每月一次的快照,防止单一文件损坏。避免在生产高峰时段执行恢复操作,除非故障严重到必须立即止损。最终,判断恢复是否成功,应以VPN隧道状态变更为“Established”且能通过流量测试为准,而非仅看设备状态灯或软件界面显示。